书籍介绍
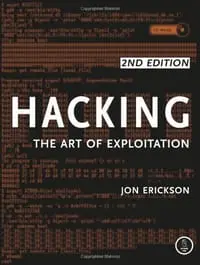
这本书最打动人的地方,是它彻底颠覆了'黑客=攻击者'的刻板印象,把黑客行为还原成一种程序员的思维方式:从C语言的视角重新审视缓冲区、栈、堆与字符串格式化,让你理解'为什么一段看似正常的代码会崩溃'。它不堆砌攻击技巧,而是从'程序开发的角度'拆解漏洞原理——缓冲区溢出、格式化字符串溢出是公认亮点。但读者也毫不留情地指出它的局限:内容偏基础、网络攻击部分着墨甚少、部分章节偏旧,翻译生硬更是普遍吐槽。因此它更像一门'入门引导课'而非'黑客宝典':适合有C/汇编基础、想系统理解漏洞本质的人,也适合当作信息安全课程的实践参考。想速成高级渗透的人可能会失望,但想真正'像黑客一样思考程序'的人,会在这里找到乐趣。
AI导读
编辑书评
- 《黑客之道》是一部典型的“时代错位”经典。它的独特价值不在于传授最新的攻击技巧,而在于以极其扎实的底层视角,还原了黑客思维的起源——即对计算机内存与指令流的绝对掌控。与市面上充斥的工具使用手册不同,它强迫读者直面汇编与C语言的枯燥细节,这种“硬核”训练虽门槛高,却能从根本上重塑读者的安全直觉。尽管翻译粗糙且光盘失效是显著短板,但其核心章节对溢出原理的阐释依然具有不可替代的教学意义,值得忍受瑕疵去汲取精华。
- 从编辑角度审视,本书更适合定位为“计算机安全通识教育”而非“职业黑客指南”。它在同类书中胜在“完整性”与“实验性”的结合,试图用一本书打通从代码到网络的认知链条。然而,其局限性也极为明显:技术栈停留在2010年前后的水平,缺乏对现代防御机制(如ASLR、DEP)的深度对抗分析。因此,它不值得作为进阶者的唯一读物,但作为构建知识地基的第一块砖,其性价比极高。建议在配合优质英文原版或更新版教程的前提下,选择性精读其二进制漏洞章节。
核心看点
- 本书核心在于从程序开发底层视角解构黑客技术,重点剖析缓冲区溢出、堆栈机制及格式化字符串漏洞。它不局限于攻击脚本的使用,而是深入C语言与x86汇编层面,揭示漏洞产生的根本逻辑,旨在培养读者通过代码审计发现安全缺陷的能力,而非单纯依赖现成工具。
- 强调“动手实践”的黑客精神,依托基于Linux x86环境的LiveCD提供可复现的实验场景。书中案例并非理论空谈,而是要求读者在配置好的环境中亲自编写、编译并调试恶意代码,通过观察内存变化和执行结果,直观理解攻击原理,这种沉浸式体验是其区别于纯理论教材的关键。
- 内容涵盖面广但深度不均,除核心的二进制漏洞挖掘外,还涉及网络嗅探、端口扫描及基础密码学。然而,相较于现代复杂的Web安全或云原生攻击,其技术栈较为传统且基础,主要服务于建立计算机底层运作与安全攻防的宏观认知框架,适合构建知识体系的地基而非尖端研究。
读者共识
- 读者普遍认可本书在讲解缓冲区溢出和格式化字符串方面的清晰度与实用性,认为这是全书精华所在。许多用户指出,虽然整体内容偏基础,但对于理解程序如何被劫持控制流这一核心概念,本书提供了极佳的入门视角,常被导师推荐为课程参考书。
- 负面评价主要集中在翻译质量和配套资源上。大量短评提及中文版翻译生硬、错误较多,严重影响阅读体验;同时,随书光盘无法正常使用是高频槽点,迫使读者额外花费时间寻找替代镜像,这在一定程度上削弱了“开箱即用”的学习便利性。
- 关于内容深度的争议明显。一部分初学者认为内容充实、覆盖面广,能全面了解黑客技术全貌;而另一部分有经验的从业者则认为内容过于浅显、陈旧,甚至觉得书名“黑客之道”名不副实,更适合称为“漏洞挖掘入门”,建议有一定基础者直接跳过此书。