
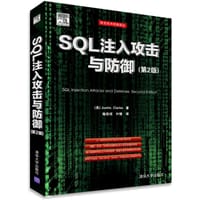
书籍介绍
这是一本把SQL注入当作'一门艺术'来拆解的技术书。它不满足于告诉你'漏洞在哪',而是带着读者一步步走完'发现—确认—利用—防御—溯源'的完整链条:从漏洞识别到借助操作系统漏洞深入利用,再到代码层与平台层的防御和'是否已遭攻击'的判定。读者反馈显示,它对Oracle、SQL Server、MySQL、PostgreSQL四种主流数据库的注入与利用过程讲得尤为透彻,信息量饱满、适合系统学习。但正因内容偏'开发层面'且缺乏配套靶场,初学者往往需要自行复现漏洞才能吃透,加之中文版翻译与编排饱受争议,阅读体验两极分化。总体而言,它更适合有一定基础、愿意动手复现、想深入理解注入利用'门道'的渗透学习者。
作者简介
作者:(美)克拉克 译者:施宏斌、叶愫
克拉克(Justin Clarke),Gotham Digital Science公司的共同创办人和总监,Gotham Digital Science是一家安全顾问公司,为客户提供识别、预防和管理安全风险的服务。在网络安全测试和软件领域,他有15年以上的工作经验。他还为美国、英国和新西兰等地的大型金融、零售和技术 客户提供软件服务。
Justin是很多计算机安全书籍的特约撰稿人,也是很多安全会议的演讲嘉宾和项目研究者,包括Black Hat、EuSec West、OSCON、ISACA、RSA、SANS、OWASP和British Computer Society.他是开源的SQL盲注漏洞利用工具SQL Brute的作者,还是OWASP在伦敦地区的负责人。
Justin具有新西兰Canterbury大学计算机科学学士学位,还具有战略人力资源管理与会计(Strategic Human Resources Management and Accounting)专业的研究生文凭。或许这些学位对他都很有用。
用户评论
从入门到入狱的科普教程
看的比较粗略,本来想看怎么发现漏洞的,然而作者基本都是在讲发现之后怎么利用,所以就没什么兴趣了。前三章信息量很大,然而安排十分混乱,后面好点。
最大的感受是:SQL 漏洞的利用真的是门艺术:)
错误百出,翻译的一塌糊涂。
市面上唯一专门讲解sql注入的书了。有理论有实战,很详细,偏重理论。全书结构也比较清晰。出版的有点早了,不过还是值得一看的。据说mysql注入天书不错,偏重实战,回头去看看
不适合初学者看。主要是没配合靶场,挺难搞的,还要自己复现漏洞。全面是挺全面的
还不错,算是入门了。 后面几张还没有看,感觉是开发层面的
清华大学出版社的其他书籍查看全部
求书
收藏